Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Wie entsteht hoher Luftdruck?
Hoher Luftdruck entsteht, wenn die Luftmoleküle in der Atmosphäre dichter zusammengepresst werden. Dies kann durch die Erwärmung der Luft oder durch die Absenkung von Luftmassen über einem bestimmten Gebiet geschehen. Wenn die Luft erwärmt wird, dehnen sich die Moleküle aus und der Druck nimmt zu. Durch die Absenkung von Luftmassen entsteht ebenfalls hoher Druck, da die Gewichtskraft der Luft über einem bestimmten Gebiet zunimmt. Hoher Luftdruck ist oft mit stabilem und sonnigem Wetter verbunden, während niedriger Luftdruck zu wechselhaftem und regnerischem Wetter führen kann. **
Was bedeutet ein hoher Luftdruck?
Ein hoher Luftdruck bedeutet, dass die Luftmoleküle in der Atmosphäre dichter zusammengepresst sind als bei normalem oder niedrigem Luftdruck. Dies führt dazu, dass die Luft schwerer ist und mehr Druck auf die Oberfläche der Erde ausübt. Hoher Luftdruck ist in der Regel mit stabilem und sonnigem Wetter verbunden, da die dichte Luft Wolkenbildung und Niederschläge verhindert. Hoher Luftdruck kann auch zu kälteren Temperaturen führen, da die dichte Luft weniger Feuchtigkeit und Wärme speichert. Insgesamt kann ein hoher Luftdruck eine angenehme und ruhige Wetterlage bedeuten. **

Ähnliche Suchbegriffe für Zu hoher Luftdruck im Motor
Top-Angebote
Produkte zum Begriff Zu hoher Luftdruck im Motor:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hinführungen zu den Lesungen im GottesdienstHinführungen zu den Lesungen im Gottesdienst , Die biblischen Lesungen sind unverzichtbarer Bestandteil eines jeden Gottesdienstes. Gottes Wort regelmäßig zu hören, ist für jeden Christen wichtig. Denn der Mensch lebt nicht vom Brot allein. Dennoch ist das, was da gelesen und gehört wird, manchmal nicht leicht zugänglich. Es sind Worte aus uralter Zeit, die da in den alttestamentlichen Lesungen sowie den Epistel- und Evangeliumslesungen erklingen. Was haben uns diese Geschichten und Weissagungen, Gleichnisse und Ermahnungen im 21. Jahrhundert zu sagen? Das Buch bietet eine kurze Einführung zum sonntäglichen Proprium, also dem Thema des Sonntags mit seinen Lesungen und Wochenliedern. Darauf folgen die eigentlichen Hinführungen, die in einfacher Sprache eine Brücke vom Text in die Gegenwart schlagen. The biblical readings are very essential elements of every Christian service. To listen to God's Word regularly is important for each Christian. Man shall not live by bread alone. But sometimes the old texts of the bible seem far away from our daily lives. The psalms, prophecies, miracles, stories and explications oft he Holy Scripture have an archaic sound, but how can they speak to us now? This book offers a short liturgical introduction to each Sunday an then short spots on the three main readings: Old Testament, Epistle and Gospel. They (these praefamina) bridge the biblical world to our world. , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 201902, Produktform: Leinen, Titel der Reihe: gemeinsam gottesdienst gestalten (ggg)#31#, Redaktion: Arnold, Jochen~Baltruweit, Fritz~Gorka, Marianne, Seitenzahl/Blattzahl: 248, Themenüberschrift: RELIGION / Christian Rituals & Practice / Worship & Liturgy, Keyword: Gottesdienstgestaltung; Religion; Spiritualität; Theologie, Fachschema: Protestantismus~Christentum / Leben, Existenz, Menschsein~Pastoraltheologie~Theologie / Pastoraltheologie~Gottesdienst / Predigt~Homiletik / Predigt~Predigt~Gottesdienst~Theologie~Christentum / Glaube, Bekenntnis, Fachkategorie: Christliches Leben und christliche Praxis~Predigten~Gottesdienst, Riten und Zeremonien~Theologie, Warengruppe: HC/Praktische Theologie, Fachkategorie: Protestantismus, evangelische und protestantische Kirchen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Evangelische Verlagsansta, Verlag: Evangelische Verlagsansta, Verlag: Evangelische Verlagsanstalt, Länge: 213, Breite: 134, Höhe: 21, Gewicht: 353, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783374057535 9783374059591 9783374059607, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 186615522,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein hoher Luftdruck?
Ein hoher Luftdruck bezeichnet eine Region in der Atmosphäre, in der die Luftmoleküle dichter gepackt sind als in umliegenden Gebieten. Dies führt dazu, dass die Luft nach unten drückt und somit eine höhere Druckkraft aufweist. Hoher Luftdruck wird oft mit stabilem und sonnigem Wetter in Verbindung gebracht, da die abwärts gerichtete Luftbewegung Wolkenbildung und Niederschläge verhindert. In Gebieten mit hohem Luftdruck sinkt die Lufttemperatur mit zunehmender Höhe langsamer ab, was zu stabilen Wetterbedingungen führt. Hoher Luftdruck kann auch Auswirkungen auf die Windgeschwindigkeiten haben, da die Druckunterschiede zwischen verschiedenen Regionen für Luftströmungen sorgen. **
-
Was ist hoher und niedriger Luftdruck?
Hoher Luftdruck entsteht, wenn die Luftmoleküle in der Atmosphäre dichter gepackt sind und somit mehr Druck auf die Erdoberfläche ausüben. Dies führt in der Regel zu stabile Wetterbedingungen mit klarem Himmel und wenig Niederschlag. Niedriger Luftdruck hingegen entsteht, wenn die Luftmoleküle weiter auseinander liegen und weniger Druck auf die Erdoberfläche ausüben. Dies kann zu instabilen Wetterbedingungen mit Wolkenbildung, Regen und Stürmen führen. Veränderungen im Luftdruck können somit Einfluss auf das Wettergeschehen haben und werden daher von Meteorologen genau beobachtet. **
-
Was ist besser hoher oder niedriger Luftdruck?
Was ist besser hoher oder niedriger Luftdruck? Hoher Luftdruck wird oft mit stabilem und sonnigem Wetter in Verbindung gebracht, während niedriger Luftdruck mit wechselhaftem und regnerischem Wetter verbunden ist. Hoher Luftdruck kann zu klarem Himmel und angenehmen Temperaturen führen, während niedriger Luftdruck zu stürmischem Wetter und starken Winden führen kann. Beide Luftdrucksysteme haben Auswirkungen auf das Wetter und das allgemeine Wohlbefinden, je nachdem, wie unser Körper darauf reagiert. Letztendlich hängt die Frage, ob hoher oder niedriger Luftdruck besser ist, von den individuellen Vorlieben und Bedürfnissen ab. **
-
Was bedeutet hoher Luftdruck für die Gesundheit?
Hoher Luftdruck kann positive Auswirkungen auf die Gesundheit haben, da er die Sauerstoffversorgung im Körper verbessert und die Durchblutung fördert. Dies kann dazu beitragen, Müdigkeit zu reduzieren und die Konzentration zu steigern. Allerdings können manche Menschen bei hohem Luftdruck auch Kopfschmerzen, Schlafstörungen oder Gelenkschmerzen erleben. Es ist wichtig, auf die eigenen Körpersignale zu achten und gegebenenfalls Maßnahmen zu ergreifen, um Beschwerden zu lindern. Es empfiehlt sich auch, regelmäßig die Wettervorhersage zu verfolgen, um sich auf Veränderungen im Luftdruck vorzubereiten. **


Welchen Einfluss hat ein zu hoher Luftdruck im Reifen auf die Fahreigenschaften des Autos?
Ein zu hoher Luftdruck im Reifen kann zu einer verringerten Bodenhaftung führen, da der Kontakt zwischen Reifen und Fahrbahn reduziert wird. Dadurch kann das Fahrzeug anfälliger für Aquaplaning und Schleudern werden. Außerdem kann ein zu hoher Luftdruck zu einem ungleichmäßigen Verschleiß der Reifen führen und die Lebensdauer der Reifen verkürzen. **
Welche Folgen kann zu hoher oder zu niedriger Luftdruck in den Reifen?
Welche Folgen kann zu hoher oder zu niedriger Luftdruck in den Reifen haben? Zu hoher Luftdruck kann zu einem ungleichmäßigen Abrieb der Reifen führen, was die Lebensdauer der Reifen verkürzen kann. Außerdem kann es zu einem härteren Fahrgefühl und einer schlechteren Haftung auf der Straße führen. Zu niedriger Luftdruck kann zu einem erhöhten Rollwiderstand und einem höheren Kraftstoffverbrauch führen. Zudem kann es zu einer Überhitzung der Reifen und einem erhöhten Risiko eines Reifenschadens führen. Es ist daher wichtig, den Luftdruck regelmäßig zu überprüfen und an die empfohlenen Werte anzupassen. **
Top-Angebote
Produkte zum Begriff Zu hoher Luftdruck im Motor:
-
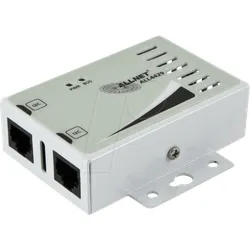
ALLNET ALL4429 - Luftdruck/Feuchte/Temperatur Sensor im Metallgehäuse ALL4429ALLNET ALL4429 / Luftdruck/Feuchte/Temperatur Sensor im Metallgehäuse neues flaches Desktop- / Wandgehäuse aus Aluminium I2C Bus für den Multiplexing Einsatz Winkelbefestigungen für die Wandmontage Messen, steuern und regeln Sie automatisch und unabhängig ALLNET verfolgt bereits seit Jahren das Konzept der intelligenten Steuerung von Abläufen in der Gebäudetechnik über Netzwerk und Internet. Intelligente Gebäudetechnik bietet nicht nur mehr Komfort, sondern fördert aktiv die Einsparung von Energiekosten. Zentral gesteuert und über Netzwerk / Internet erreichbar ermöglichen die ALLNET Homeautomation Produkte intelligente Gebäudetechnik unabhängig von Zeit und Standort. Der ALL4429 Kombisensor hat einen Messbereich von 0 bis 1023 mbar, -40...+80 °C und 0...100 % RH Kombisensor Luftdruck/Temperatur/Luftfeuchte im Desktop-/ Wandgehäuse Messbereich 0 bis 1023 mbar / -40 bis +80 °C (Auflösung 0,01 °C) / 0...100 % RH (Auflösung 0,5%) Aluminiumgehäuse mit Lasche zur Wandbefestigung Mehrfach Multiplexing = mehrere Multiplexing Module an einer Leitung Anschluss: 2x RJ45 (nicht mehr kompatibel mit ALL3000/ALL4000) Multiplexing - Hinweis zum Betreiben mehrerer Sensoren an einem Sensorport Grundsätzlich ist es bei den ARM- und MIPS-basierten Systemen möglich, im Gegensatz zum ALL3000/4000, mehr als einen Sensor an einem physikalischen Port zu betreiben. Hardwaremäßige Voraussetzung ist, daß die Sensoren über 2 RJ45-Anschlüsse verfügen, so daß das Sensorsignal zum jeweils nächsten Sensor weitergeführt werden kann. Die Gesamt-Kabellänge von 100 m erhöht sich dabei nicht. Damit die Sensoren von den Geräten auch eindeutig identifiziert werden können, ist es erforderlich, daß diese softwareseitig unterschiedliche I2C-Chipadressen und ID ́s haben. Sensoren mit gleicher Chipadresse und einstellbarer ID lassen sich kombinieren. Bei Sensoren ohne einstellbarer Adresse kann nur jeweils 1 Sensortyp pro Port angeschlossen werden.179,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hinführungen zu den Lesungen im GottesdienstHinführungen zu den Lesungen im Gottesdienst , Die biblischen Lesungen sind unverzichtbarer Bestandteil eines jeden Gottesdienstes. Gottes Wort regelmäßig zu hören, ist für jeden Christen wichtig. Denn der Mensch lebt nicht vom Brot allein. Dennoch ist das, was da gelesen und gehört wird, manchmal nicht leicht zugänglich. Es sind Worte aus uralter Zeit, die da in den alttestamentlichen Lesungen sowie den Epistel- und Evangeliumslesungen erklingen. Was haben uns diese Geschichten und Weissagungen, Gleichnisse und Ermahnungen im 21. Jahrhundert zu sagen? Das Buch bietet eine kurze Einführung zum sonntäglichen Proprium, also dem Thema des Sonntags mit seinen Lesungen und Wochenliedern. Darauf folgen die eigentlichen Hinführungen, die in einfacher Sprache eine Brücke vom Text in die Gegenwart schlagen. The biblical readings are very essential elements of every Christian service. To listen to God's Word regularly is important for each Christian. Man shall not live by bread alone. But sometimes the old texts of the bible seem far away from our daily lives. The psalms, prophecies, miracles, stories and explications oft he Holy Scripture have an archaic sound, but how can they speak to us now? This book offers a short liturgical introduction to each Sunday an then short spots on the three main readings: Old Testament, Epistle and Gospel. They (these praefamina) bridge the biblical world to our world. , Wind- & Regenabweiser > Karosserie & Exterieur Styling , Erscheinungsjahr: 201902, Produktform: Leinen, Titel der Reihe: gemeinsam gottesdienst gestalten (ggg)#31#, Redaktion: Arnold, Jochen~Baltruweit, Fritz~Gorka, Marianne, Seitenzahl/Blattzahl: 248, Themenüberschrift: RELIGION / Christian Rituals & Practice / Worship & Liturgy, Keyword: Gottesdienstgestaltung; Religion; Spiritualität; Theologie, Fachschema: Protestantismus~Christentum / Leben, Existenz, Menschsein~Pastoraltheologie~Theologie / Pastoraltheologie~Gottesdienst / Predigt~Homiletik / Predigt~Predigt~Gottesdienst~Theologie~Christentum / Glaube, Bekenntnis, Fachkategorie: Christliches Leben und christliche Praxis~Predigten~Gottesdienst, Riten und Zeremonien~Theologie, Warengruppe: HC/Praktische Theologie, Fachkategorie: Protestantismus, evangelische und protestantische Kirchen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Evangelische Verlagsansta, Verlag: Evangelische Verlagsansta, Verlag: Evangelische Verlagsanstalt, Länge: 213, Breite: 134, Höhe: 21, Gewicht: 353, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783374057535 9783374059591 9783374059607, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 186615522,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entsteht hoher Luftdruck?
Hoher Luftdruck entsteht, wenn die Luftmoleküle in der Atmosphäre dichter zusammengepresst werden. Dies kann durch die Erwärmung der Luft oder durch die Absenkung von Luftmassen über einem bestimmten Gebiet geschehen. Wenn die Luft erwärmt wird, dehnen sich die Moleküle aus und der Druck nimmt zu. Durch die Absenkung von Luftmassen entsteht ebenfalls hoher Druck, da die Gewichtskraft der Luft über einem bestimmten Gebiet zunimmt. Hoher Luftdruck ist oft mit stabilem und sonnigem Wetter verbunden, während niedriger Luftdruck zu wechselhaftem und regnerischem Wetter führen kann. **
-
Was bedeutet ein hoher Luftdruck?
Ein hoher Luftdruck bedeutet, dass die Luftmoleküle in der Atmosphäre dichter zusammengepresst sind als bei normalem oder niedrigem Luftdruck. Dies führt dazu, dass die Luft schwerer ist und mehr Druck auf die Oberfläche der Erde ausübt. Hoher Luftdruck ist in der Regel mit stabilem und sonnigem Wetter verbunden, da die dichte Luft Wolkenbildung und Niederschläge verhindert. Hoher Luftdruck kann auch zu kälteren Temperaturen führen, da die dichte Luft weniger Feuchtigkeit und Wärme speichert. Insgesamt kann ein hoher Luftdruck eine angenehme und ruhige Wetterlage bedeuten. **
-
Was ist ein hoher Luftdruck?
Ein hoher Luftdruck bezeichnet eine Region in der Atmosphäre, in der die Luftmoleküle dichter gepackt sind als in umliegenden Gebieten. Dies führt dazu, dass die Luft nach unten drückt und somit eine höhere Druckkraft aufweist. Hoher Luftdruck wird oft mit stabilem und sonnigem Wetter in Verbindung gebracht, da die abwärts gerichtete Luftbewegung Wolkenbildung und Niederschläge verhindert. In Gebieten mit hohem Luftdruck sinkt die Lufttemperatur mit zunehmender Höhe langsamer ab, was zu stabilen Wetterbedingungen führt. Hoher Luftdruck kann auch Auswirkungen auf die Windgeschwindigkeiten haben, da die Druckunterschiede zwischen verschiedenen Regionen für Luftströmungen sorgen. **
-
Was ist hoher und niedriger Luftdruck?
Hoher Luftdruck entsteht, wenn die Luftmoleküle in der Atmosphäre dichter gepackt sind und somit mehr Druck auf die Erdoberfläche ausüben. Dies führt in der Regel zu stabile Wetterbedingungen mit klarem Himmel und wenig Niederschlag. Niedriger Luftdruck hingegen entsteht, wenn die Luftmoleküle weiter auseinander liegen und weniger Druck auf die Erdoberfläche ausüben. Dies kann zu instabilen Wetterbedingungen mit Wolkenbildung, Regen und Stürmen führen. Veränderungen im Luftdruck können somit Einfluss auf das Wettergeschehen haben und werden daher von Meteorologen genau beobachtet. **
Ähnliche Suchbegriffe für Zu hoher Luftdruck im Motor
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist besser hoher oder niedriger Luftdruck?
Was ist besser hoher oder niedriger Luftdruck? Hoher Luftdruck wird oft mit stabilem und sonnigem Wetter in Verbindung gebracht, während niedriger Luftdruck mit wechselhaftem und regnerischem Wetter verbunden ist. Hoher Luftdruck kann zu klarem Himmel und angenehmen Temperaturen führen, während niedriger Luftdruck zu stürmischem Wetter und starken Winden führen kann. Beide Luftdrucksysteme haben Auswirkungen auf das Wetter und das allgemeine Wohlbefinden, je nachdem, wie unser Körper darauf reagiert. Letztendlich hängt die Frage, ob hoher oder niedriger Luftdruck besser ist, von den individuellen Vorlieben und Bedürfnissen ab. **
-
Was bedeutet hoher Luftdruck für die Gesundheit?
Hoher Luftdruck kann positive Auswirkungen auf die Gesundheit haben, da er die Sauerstoffversorgung im Körper verbessert und die Durchblutung fördert. Dies kann dazu beitragen, Müdigkeit zu reduzieren und die Konzentration zu steigern. Allerdings können manche Menschen bei hohem Luftdruck auch Kopfschmerzen, Schlafstörungen oder Gelenkschmerzen erleben. Es ist wichtig, auf die eigenen Körpersignale zu achten und gegebenenfalls Maßnahmen zu ergreifen, um Beschwerden zu lindern. Es empfiehlt sich auch, regelmäßig die Wettervorhersage zu verfolgen, um sich auf Veränderungen im Luftdruck vorzubereiten. **
-
Welchen Einfluss hat ein zu hoher Luftdruck im Reifen auf die Fahreigenschaften des Autos?
Ein zu hoher Luftdruck im Reifen kann zu einer verringerten Bodenhaftung führen, da der Kontakt zwischen Reifen und Fahrbahn reduziert wird. Dadurch kann das Fahrzeug anfälliger für Aquaplaning und Schleudern werden. Außerdem kann ein zu hoher Luftdruck zu einem ungleichmäßigen Verschleiß der Reifen führen und die Lebensdauer der Reifen verkürzen. **
-
Welche Folgen kann zu hoher oder zu niedriger Luftdruck in den Reifen?
Welche Folgen kann zu hoher oder zu niedriger Luftdruck in den Reifen haben? Zu hoher Luftdruck kann zu einem ungleichmäßigen Abrieb der Reifen führen, was die Lebensdauer der Reifen verkürzen kann. Außerdem kann es zu einem härteren Fahrgefühl und einer schlechteren Haftung auf der Straße führen. Zu niedriger Luftdruck kann zu einem erhöhten Rollwiderstand und einem höheren Kraftstoffverbrauch führen. Zudem kann es zu einer Überhitzung der Reifen und einem erhöhten Risiko eines Reifenschadens führen. Es ist daher wichtig, den Luftdruck regelmäßig zu überprüfen und an die empfohlenen Werte anzupassen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.